ИИ-агенты всё чаще подключаются к корпоративным системам, но ответ на вопрос, кто за них отвечает, у большинства компаний отсутствует. G2 в отчёте об ИИ-агентах за 2026 год опросил 1 019 покупателей программного обеспечения и выявил: 47% организаций, у которых есть агенты в продакшене, управляют ими неформально или через отдельные департаменты. Только 23% имеют централизованное управление, и лишь 27% ведут центральный реестр агентов.
Это означает, что почти половина компаний с работающими агентами не имеет единых правил: кто владеет агентом, к каким данным он обращается, что логируется и кто отвечает при ошибке. Агенты работают, но контроль над ними фрагментирован.
Ответственность размыта между командами
Cloud Security Alliance опросил 228 специалистов по ИТ и безопасности в январе 2026 года. Результат: ответственность за то, как ИИ-агенты аутентифицируются и получают доступ к системам, размыта между безопасностью, разработкой, инженерией и ИТ-командами. Ни одна функция не владеет этим чётко.
28% возлагают ответственность на безопасность и ИТ, 25% — на разработку, 18% — на бизнес-владельцев. И 15% не знают, кто отвечает. Почти каждый шестой специалист не может назвать функцию, которая отвечает за доступ агентов к системам.
Практика доступа тоже неоднородна. 43% используют общие или генерические сервисные аккаунты для агентов. 31% позволяют агентам работать под идентичностью человека. 12% не уверены, как вообще представлена идентичность агента. Только 36% назначают агенту собственную выделенную идентичность, и 52% используют идентичность приложения или рабочей нагрузки.
Общий аккаунт означает, что действия агента неотличимы от действий других систем или людей, использующих тот же аккаунт. Если агент сделает что-то неверное, отследить источник будет сложно. Если агент скомпрометирован, ущерб распространяется на всех, кто использует тот же доступ.
Защита отстаёт от внедрения
Gravitee в исследовании о безопасности ИИ-агентов (апрель 2026, 750 технических лидеров) фиксирует ещё более резкую картину. Только 7,2% организаций имеют названное лицо, формально ответственное за их агентов. 48% работающих агентов не имеют должной защиты.
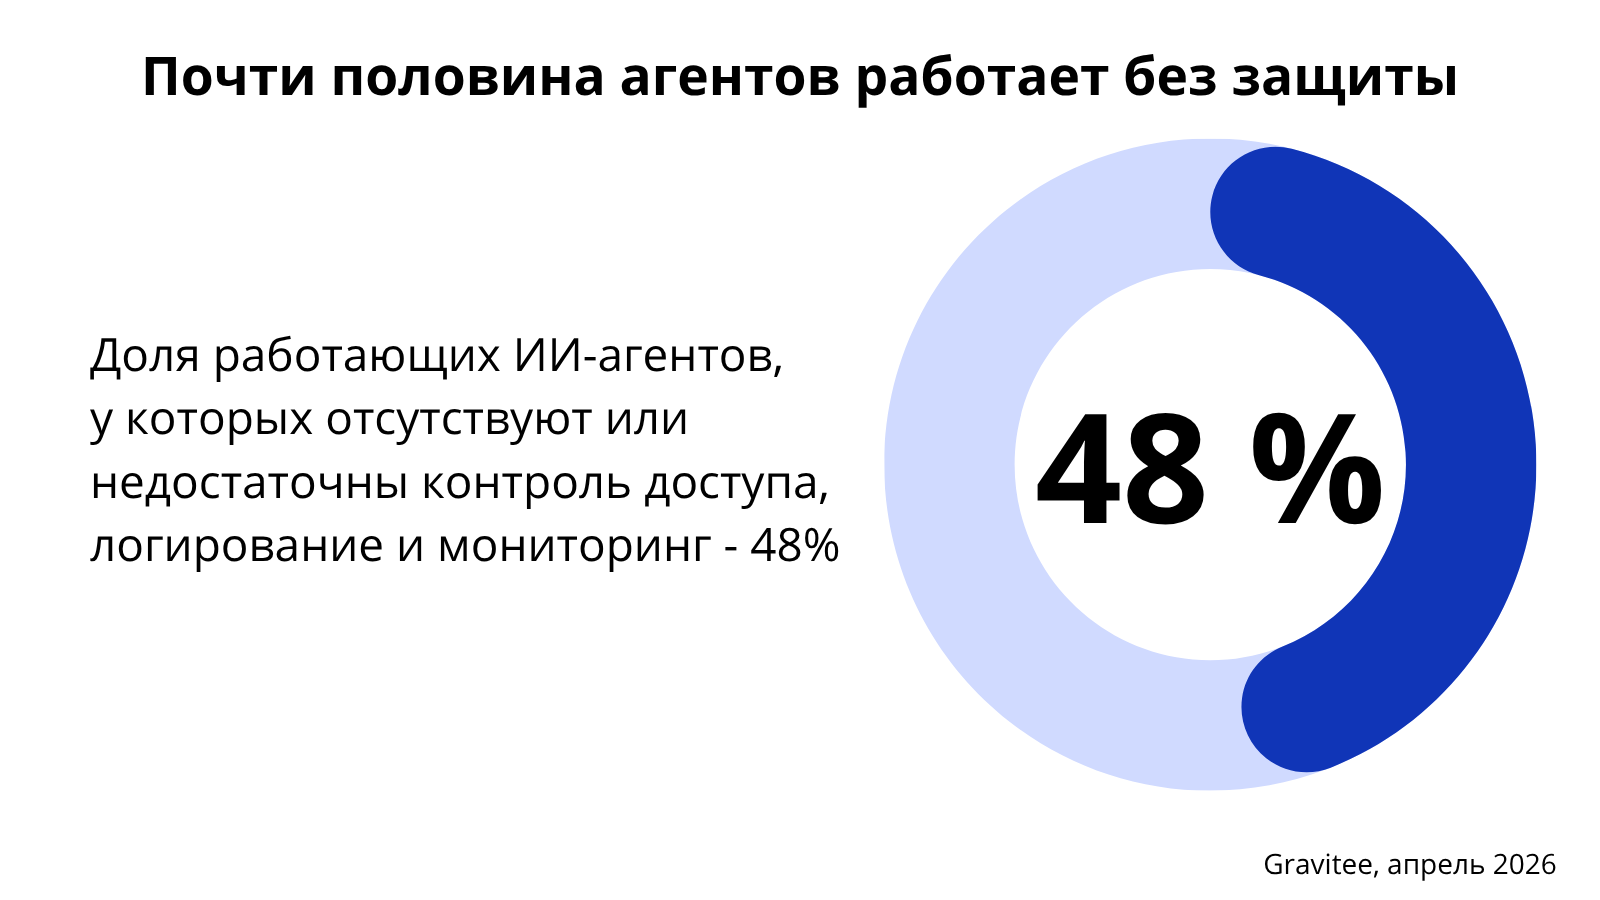
7,2% — это меньше одной компании из тринадцати. Остальные либо не назначили ответственного, либо не смогли его назвать. При этом 48% агентов в продакшене работают без адекватной защиты. Это означает, что почти половина автономных систем действует в среде, где контроль доступа, логирование и мониторинг либо отсутствуют, либо недостаточны.
Разрыв между внедрением и контролем усиливается скоростью. В предыдущих исследованиях Salesforce фиксировал, что время создания нового агента сократилось с 4 дней до 1,9 дня. Барьер внедрения практически исчез. Барьер контроля остался.
Почему это опасно
Агент, подключённый к корпоративным системам, действует автономно. Он читает данные, принимает решения и выполняет действия. Если у него нет владельца, никто не проверяет, к каким данным он обращается и корректны ли его действия.
Общий аккаунт усугубляет проблему. Когда 43% используют генерические сервисные аккаунты, действия агента смешиваются с действиями других систем. Аудит становится невозможным: нельзя понять, кто именно прочитал запись, изменил поле или отправил данные наружу.
Отсутствие центрального реестра (27% его ведут) означает, что компания может не знать, сколько агентов у неё работает и какие задачи они выполняют. Неутверждённые агенты, запущенные отдельными департаментами, остаются вне поля зрения.
Что это означает для бизнеса
Назначить владельца — первый шаг. 7,2% с названным ответственным лицом — это не бюрократия, а условие контроля. Без владельца никто не отвечает за поведение агента, и проблема обнаруживается только после инцидента.
Выделенная идентичность важнее общего аккаунта. 43% используют общие аккаунты, 36% дают агенту собственную идентичность. Разница в том, можно ли отследить действия конкретного агента. Выделенная идентичность делает аудит возможным.
Реестр агентов — не роскошь. 27% ведут центральный реестр, 47% управляют неформально. Без реестра компания не знает, какие агенты работают, к каким данным они обращаются и кто их запустил. Это делает невозможным ни контроль, ни отзыв доступа.
Скорость внедрения опережает скорость контроля. Время создания агента упало до 1,9 дня, но назначение ответственного, настройка идентичности и ведение реестра требуют времени, которого нет. Компании запускают агентов быстрее, чем успевают их учитывать.
Размытая ответственность — организационная проблема, а не техническая. 28% возлагают ответственность на безопасность, 25% на разработку, 18% на бизнес. Когда ответственность делят четыре функции, её не несёт никто. Нужна одна функция с мандатом и полномочиями.
Вывод
47% компаний с агентами в продакшене управляют ими неформально, 23% централизованно, 27% ведут реестр. Только 7,2% имеют названное ответственное лицо. 48% агентов не защищены должным образом. 43% используют общие аккаунты, 15% не знают, кто отвечает за доступ.
ИИ-агенты работают, но контроль над ними отстаёт. Компании, которые назначают владельца, дают агенту выделенную идентичность и ведут реестр, получают основу для безопасного масштабирования. Те, кто управляет неформально и через общие аккаунты, накапливают риск, который проявится при первом серьёзном инциденте.